Соціальна інженерія передбачає створення контенту, який обманним шляхом переконує користувачів виконувати небезпечні дії, такі як завантаження програм або повідомляти зловмисникам конфіденційну інформацію. Якщо наші алгоритми виявлять, що на вашому сайті використовуються методи соціальної інженерії, то при спробі перейти на нього браузер Chrome покаже попередження «Обережно, підроблений сайт!» Дізнатися, чи є такий контент на ваших сторінках, можна зі звіту «Проблеми безпеки» в Search Console.
Що таке соціальна інженерія
Соціальна інженерія — це обманні прийоми, які змушують користувача виконувати на сайтах або в додатках дії, які можуть завдати йому шкоди.
Ось деякі з таких прийомів:
- Фішинг. Під цим терміном розуміється створення сайтів, які обманним шляхом змушують користувачів розкривати свої особисті дані (зокрема, паролі, телефонні номери та номери соціального страхування). Така сторінка імітує сайт організації, якій довіряють користувачі (наприклад, банку або державної установи), або виглядає як інтерфейс існуючого браузера або операційної системи.
- Обманливий контент. Користувачеві пропонується виконати дію, яка зазвичай виконується тільки на офіційному сайті організації, якій зазвичай довіряють користувачі, наприклад, ввести пароль, завантажити програму або зателефонувати в службу підтримки. Різновидом цього прийому є відображення сповіщення з пропозицією оновити будь-яку програму на пристрої. При натисканні на таке повідомлення у вас буде встановлено небажане програмне забезпечення.
- Неправильне вказання стороннього постачальника послуг. Сторонній постачальник послуг керує сайтом або сервісом від імені іншої особи. Припустимо, що сайт вашої благодійної організації використовує послуги стороннього сайту для збору пожертв. На цьому сторонньому сайті має бути чітко зазначено, що він діє від імені благодійної організації, інакше ми будемо розглядати його діяльність як соціальну інженерію.
Сервіс Google Безпечний перегляд може попередити користувачів про те, що на сторінці, яку вони збираються відвідати, регулярно застосовуються методи соціальної інженерії.
Сторінки порушують правила, якщо вони:
- імітують дизайн або інтерфейс авторитетного сайту, пристрою користувача або браузера;
- обманним шляхом змушують користувача вчинити дію, яка зазвичай виконується на сайті авторитетної організації, наприклад, ввести пароль або зателефонувати в службу підтримки.
Соціальна інженерія у вбудованому контенті
Методи соціальної інженерії можуть застосовуватися і у вбудованому контенті на безпечних сайтах, наприклад в оголошеннях. Сторінки з таким контентом порушують наші правила.
Іноді матеріали з соціальною інженерією відразу видно відвідувачам сторінки, як показано в прикладах нижче. Але буває і так, що обманний контент на перший погляд не помітний і з’являється у вигляді спливаючих оголошень, які направляють користувачів на сторінки зловмисників. В обох випадках сторінки з подібними матеріалами, що використовують методи соціальної інженерії, вважатимуться такими, що порушують правила.
Контент із соціальною інженерією може знаходитися в сторонніх елементах на вашій сторінці, таких як зображення або оголошення, і змушувати відвідувачів завантажувати небажане програмне забезпечення.
Крім того, сайт можуть взяти під контроль хакери і розміщувати на ньому або поширювати з нього контент, що використовує соціальну інженерію. Часто вони змінюють матеріали сайту або створюють на ньому нові сторінки з метою отримання конфіденційних даних користувачів, наприклад, номерів їхніх банківських карток. Щоб переконатися, що ваш сайт не вважається таким, що поширює контент із соціальною інженерією, вивчіть звіт «Проблеми безпеки» у Search Console.
Якщо ви вважаєте, що ваш сайт був зламаний, скористайтеся нашими рекомендаціями.
Приклади
Приклади недостовірної інформації
Нижче наведено приклади сторінок, на яких використовується соціальна інженерія.
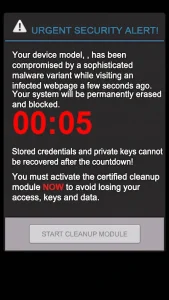
Спливаюче оголошення, яке обманним шляхом змушує користувача встановлювати шкідливе програмне забезпечення
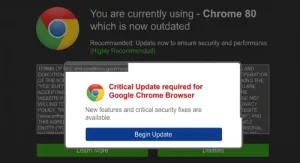
Спливаюче оголошення з помилковим повідомленням про те, що користувачеві необхідно оновити браузер
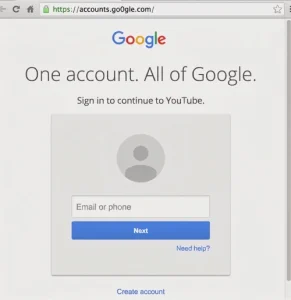
Приклад помилкової сторінки входу в обліковий запис Google
Нижче представлені приклади шахрайського контенту у вбудованих оголошеннях, які виглядають як частина інтерфейсу сторінки.
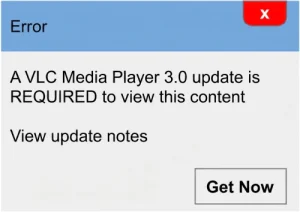
Спливаюче оголошення з помилковим повідомленням про те, що програмне забезпечення користувача застаріло
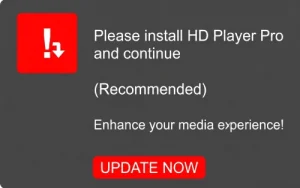
Спливаюче оголошення, що імітує повідомлення від розробника програвача
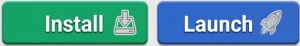
Оголошення, що імітують елементи керування
Як усунути проблему
Якщо ми відзначили ваш сайт як такий, що застосовує методи соціальної інженерії, усуньте порушення, виконавши наступні дії:
- Перейдіть до Search Console.
- Переконайтеся, що ви залишаєтеся власником сайту в Search Console і у нього немає нових підозрілих власників.
Вивчіть звіт про проблеми безпеки і подивіться, чи не зазначено в ньому, що на вашому сайті є шахрайський контент (під цим терміном у звіті мається на увазі соціальна інженерія). Перейдіть на сторінки, адреси яких перераховані у звіті. Для цього використовуйте комп’ютер в іншій мережі. У деяких випадках контент, доданий хакерами, не видно власникам сайтів, але доступний для звичайних відвідувачів.
Якщо у звіті немає прикладів підозрілих URL-адрес і ви впевнені, що на вашому сайті не застосовуються методи соціальної інженерії, запитайте перевірку на наявність шкідливого або небажаного програмного забезпечення, використовуючи звіт «Проблеми безпеки».
- Видаліть оманливий контент. Переконайтеся, що на сторінках не залишилося шахрайського контенту. Якщо ви вважаєте, що алгоритми безпечного перегляду помилково відносять ваш сайт до небезпечних, повідомте нам про це.
- Перевірте сторонні ресурси. Переконайтеся, що зображення, оголошення та інші вбудовані сторонні елементи на ваших сторінках не вводять користувачів в оману.
- Зверніть увагу, що оголошення в рекламному блоці можуть чергуватися. Оновіть сторінку кілька разів, щоб перевірити всі оголошення на предмет соціальної інженерії.
- Деякі оголошення можуть мати різний вигляд на комп’ютерах і смартфонах. За допомогою інструменту перевірки URL перевірте, як виглядає ваш сайт при перегляді на різних типах пристроїв.
- Переконайтеся, що всі сторонні сервіси, які використовуються на вашому сайті, наприклад платіжні, відповідають спеціальним рекомендаціям.
- Надішліть сайт на перевірку. Після видалення шахрайського контенту можна запросити аналіз на наявність шкідливого або небажаного програмного забезпечення, використовуючи інтерфейс звіту «Проблеми безпеки». Зазвичай він займає кілька днів.
Рекомендації для сторонніх сервісів
Якщо на вашому сайті використовується сторонній сервіс, то дотримуйтесь наведених нижче рекомендацій, щоб ваш сайт не розглядався як такий, що використовує соціальну інженерію.
- На всіх сторінках стороннього постачальника послуг (наприклад, у верхній частині) повинні бути представлені елементи бренду цієї організації. Користувачам має бути очевидно, кому належить сайт.
- На кожній сторінці, що містить елементи вашого бренду, слід чітко вказати зв’язок між вами та стороннім постачальником послуг, а також розмістити посилання на джерело додаткової інформації. Приклад такого повідомлення:
Ця послуга надається на сайті example.com від імені example.charities.com. Детальніше…
Користувачеві має бути зрозуміло на будь-якій окремій сторінці, на якому сайті він знаходиться і який зв’язок між вами та стороннім постачальником послуг.